Kamis, 04 Mei 2017

IT Forensik


IT FORENSIK  
Defiisi IT Forensik 
IT Forensik adalah cabang dari ilmu komputer tetapi menjurus ke bagian forensik yaitu berkaitan dengan bukti hukum yang ditemukan di komputer dan media penyimpanan digital. Komputer forensik juga dikenal sebagai Digital Forensik.

Kata forensik itu sendiri secara umum artinya membawa ke pengadilan. IT Forensik merupakan ilmu yang berhubungan dengan pengumpulan fakta dan bukti pelanggaran keamanan sistem informasi serta validasinya menurut metode yang digunakan (misalnya metode sebabakibat), di mana IT Forensik bertujuan untuk mendapatkan fakta-fakta objektif dari sistem informasi.

Fakta-fakta tersebut setelah di verifikasi akan menjadi bukti-bukti yang akan di gunakan dalam proses hukum, selain itu juga memerlukan keahlian dibidang IT (termasuk diantaranya hacking) dan alat bantu (tools) baik hardware maupun software. 

Beberapa pengertian sederhana mengenai IT Forensik :
  1. Definisi sederhana, yaitu penggunaan sekumpulan prosedur untuk melakukan pengujian secara menyeluruh suatu sistem komputer dengan mempergunakan software dan tool untuk memelihara barang bukti tindakan kriminal.
  2. Menurut Noblett, yaitu berperan untuk mengambil, menjaga, mengembalikan, dan menyajikan data yang telah diproses secara elektronik dan disimpan di media komputer.
  3. Menurut Judd Robin, yaitu penerapan secara sederhana dari penyidikan komputer dan teknik analisisnya untuk menentukan bukti-bukti hukum yang mungkin.  
Contoh barang bukti dalam bentuk elektronik atau data seperti :
  • Komputer
  • Hardisk
  • MMC
  • CD
  • Flashdisk
  • Camera Digital
  • Simcard/hp  
Data atau barang bukti tersebut diatas diolah dan dianalisis menggunakan software dan alat khusus untuk dimulainya IT Forensik, Hasil dari IT Forensik adalah sebuah Chart data Analisis komunikasi data target.  


Tujuan IT forensik
Tujuan dari IT forensik adalah untuk menjelaskan keadaan artefak digital terkini. Artefak Digital dapat mencakup sistem komputer, media penyimpanan (seperti hard disk atau CD-ROM), dokumen elektronik (misalnya pesan email atau gambar JPEG) atau bahkan paket-paket yang secara berurutan bergerak melalui jaringan. Bidang IT forensik juga memiliki cabang-cabang di dalamnya seperti firewall forensik, forensik jaringan, database forensik, dan forensik perangkat mobile. 

Dari data yang diperoleh melalui survey oleh FBI dan The Computer Security Institute, pada tahun 1999 mengatakan bahwa 51% responden mengakui bahwa mereka telah menderita kerugian terutama dalam bidang finansial akibat kejahatan komputer. 

Kejahatan Komputer dibagi menjadi dua, yaitu :
  1. Komputer fraud.
    Kejahatan atau pelanggaran dari segi sistem organisasi komputer.
  2. Komputer crime.
    Merupakan kegiatan berbahaya dimana menggunakan media komputer dalam melakukan pelanggaran hukum.
Terminologi IT Forensik
Bukti digital (digital evidence) adalah informasi yang didapat dalam bentuk atau format digital, contohnya e-mail. Empat elemen kunci forensik dalam teknologi informasi, antara lain :

  1. Bukti digital (digital evidence).
    adalah informasi yang didapat dalam bentuk atau format digital, contohnya email.
  2. Empat elemen kunci forensik dalam teknologi informasi, antara lain : 
  • Identifikasi dari bukti digital. Merupakan tahapan paling awal forensik dalam teknologi informasi. Pada tahapan ini dilakukan identifikasi dimana bukti itu berada, dimana bukti itu disimpan dan bagaimana penyimpanannya untuk mempermudah tahapan selanjutnya.  
  • Penyimpanan bukti digital. Termasuk tahapan yang paling kritis dalam forensik. Bukti digital dapat saja hilang karena penyimpanannya yang kurang baik.
  • Analisa bukti digital. Pengambilan, pemrosesan, dan interpretasi dari bukti digital merupakan bagian penting dalam analisa bukti digital.  
  • Presentasi bukti digital. Proses persidangan dimana bukti digital akan diuji dengan kasus yang ada. Presentasi disini berupa penunjukkan bukti digital yang berhubungan dengan kasus yang disidangkan.  
TOOLS IT FORENSIK

  1. Auditing Around The Computer dan Through The Computer 
    Auditing adalah proses sistematik dengan tujuan untuk mendapatkan dan mengevaluasi fakta yang berkaitan dengan asersi mengenai kejadian dan tindakan ekonomi untuk memastikan kesesuaian antara asersi dengan kriteria yang ditetapkan dan mengkomunikasikan hasilnya kepada pemakai yang berkepentingan.  
  2. Auditing-around the computer 
    Pendekatan audit dengan memperlakukan komputer sebagai kotak hitam, teknik ini tidak menguji langkah langkah proses secara langsung, hanya berfokus pada input dan output dari sistem computer.  
  3. Auditing-through the computer 
    Pendekatan audit yang berorientasi computer yang secara langsung berfokus pada operasi pemrosesan dalam system computer dengan asumsi bila terdapat pengendalian yang memadai dalam pemrosesan, maka kesalahan dan penyalahgunaan dapat dideteksi.  
  4. Faktor- faktor Penyebab Kejahatan Komputer  
    Beberapa faktor yang menyebabkan kejahatan komputer makin marak dilakukan
    antara lain adalah:
      
  • Akses internet yang tidak terbatas. 
  • Kelalaian pengguna komputer. Hal ini merupakan salah satu penyebab utama kejahatan komputer.
  • Mudah dilakukan dengan resiko keamanan yang kecil dan tidak diperlukan peralatan yang super modern. Walaupun kejahatan komputer mudah untuk dilakukan tetapi akan sangat sulit untuk melacaknya, sehingga ini mendorong para pelaku kejahatan untuk terus melakukan hal ini.
  • Para pelaku merupakan orang yang pada umumnya cerdas, mempunyai rasa ingin tahu yang besar, dan fanatik akan teknologi komputer. Pengetahuan pelaku kejahatan komputer tentang cara kerja sebuah komputer jauh diatas operator komputer.
  • Sistem keamanan jaringan yang lemah.
  • Kurangnya perhatian masyarakat. Masyarakat dan penegak hukum saat ini masih memberi perhatian yang sangat besar terhadap kejahatan konvesional. Pada kenyataannya para pelaku kejahatan komputer masih terus melakukan aksi kejahatannya. 
  • Belum adanya undang-undang atau hukum yang mengatur tentang kejahatan komputer

PROSEDURE IT FORENSIK
  1. Prosedur forensik yang umum digunakan, antara lain :Membuat copies dari keseluruhan log data, file, dan lain-lain yang dianggap perlu pada suatu media yang terpisah. Membuat copies secara matematis.Dokumentasi yang baik dari segala sesuatu yang dikerjakan.
  2. Bukti yang digunakan dalam IT Forensics berupa :Harddisk.Floopy disk atau media lain yang bersifat removeable.Network system.
  3. Metode/prosedure IT Forensik yang umum digunakan pada komputer ada dua jenis yaitu :
  • Search dan seizure : dimulai dari perumusan suatu rencana.
  • Pencarian informasi (discovery information). Ini dilakukan oleh investigator dan merupakan pencarian bukti tambahan dengan mengendalikan saksi secara langsung maupun tidak langsung.


Sumber :
https://www.academia.edu/12017552/Apa_itu_kejahatan_IT_dan_IT_Forensik
http://capungtempur.blogspot.com/2012/05/it-forensik.html

Selasa, 04 April 2017

Modus - modus Kejahatan dalam Teknologi Informasi

Sebelum mambahasa apa itu Modus - modus Kejahatan dalam Teknologi Informasi. kita definisikan tiap katanya terlebihdahulu.

Modus Modus kata dasarnya adalah Modus. Modus secara umum diartikan sebagai cara. Modus digunakan dalam banyak bidang ilmu dan dengan definisi berbeda beda. Dalam Bahasa Indonesia Modus diartikan sebagai bentuk verba sebagai penggambaran suasana kejiwaan atau psikologi. Dalam Matematika Modus di artikan sebagai nilai paling besar frekuensinya dalam suatu deretan nilai.
Modus bayak macamnya menurut KBBI (Kamus Besar Bahasa Indonesia) terdapat 7 macam Modus antara lain :

1. Modus Desideratif
Modus desiratif adalah modus yang menyatakan keinginan,

2. Modus Imperatif
Modus imperatif adalah modus yang di gunakan untuk memberikan perintah atau permintaan, dan mempertegas kemauan, serta menyatakan larangan. Modus ini biasanya di di gunakan untuk mempengaruhi seseorang.

3. Modus Interogatif
Modus interogatif adalah modus yang menyatakan pertanyaan,

4. Modus Indikatif
Modus indikatif adalah modus yang menyatakan sikap objektif atau netral; menegaskan aktualitas, kepastian, atau realitas tindakan dari sudut pandang pembicara. Modus ini terdiri dari pernyataan fakta, tetapi juga dapat digunakan dalam kalimat pertanyaan ataupun negatif. Contoh: Budi memakan apel. Apakah budi memakan apel?

5. Modus Operandi
Modus operandi adalah modus yang digunakan oleh penjahat untuk melakukan tindakan pidana. Dalam kasus-kasus pidana, sebelum melakukan penangkapan atau penyergapan para aparat hukum akan meneliti modus operandi dari penjahat yang di incarnya untuk memudahkan proses penangkapan. Modus operandi sifatnya berulang.

6. Modus Optatif
Modus optatif adalah modus yang menyatakan harapan agar suatu tindakan tercapai walaupun kepastiannya diragukan. Modus ini juga dapat di gunakan untuk menyatakan keadaan yang lebih "tak tentu" lagi dalam bentuk-bentuk modus Optatif vokal rangkap yang dimasukan sebelum akhiran-akhiran. Contoh: Kiranya jangan terjadi! Sekali-kali tidak!

7. Modus Vivendi
Modus vivendi adalah modus yang di gunakan untuk menyelesaikan masalah untuk sementara; penyelesaian kesulitan sementara; persetujuan sementara; jalan tengah

Lalu kata kedua adalah Kejahatan. 
Kejahatan atau Pidana adalah sebuah perilaku yang melanggar hukum. dan merupakan perbuatan yang merugikan orang lain dah perilaku tidak baik.

Lalu Kata Berikutnya dalah Teknologi Informasi 
adalah Teknologi yang membantu manusia dalam membuat, mengubah, menyimpan, mengomunikasikan, dan atau menyebarkan informasi. 

Sehingga jika di gabungkan Modus - modus Kejahatan dalam Teknologi Informasi dapat disimpulkan cara cara melakukan perbuatan melanggar hukum dengan menggunakan TI. Namun dalam Hal ini kita akan membuat atau memberitahu bagaimana caranya untuk melakukan kejahatan tetapi kita akan membahasa bagimana cara menghindari perilaku kejahatan dan mengetahu kejahatan di dunia Teknologi Informasi terdapat apa saja agar kita mengetahui tingkat kejahatan yang ada disekliling kita.

Kejahatan Teknologi Informasi sering disebut sebagai CYBERCRIME atau Kejahatan melalui Jaringan Internet atau melalui Teknelogi Informasi. 

Pengertian CyberCrime

Cybercrime merupakan bentuk-bentuk kejahatan yang timbul karena pemanfaatan teknologi internet. Beberapa pendapat mengindentikkan cybercrime dengan computer crime. The U.S. Department of Justice memberikan pengertien computer crime sebagai:


“…any illegal act requiring knowledge of computer technology for its perpetration, investigation, or prosecution”.

(www.usdoj.gov/criminal/cybercrimes)

Karakteristik CyberCrime 
karakteristik dalam cybercrime terdapat 2 jenis yaitu :
  1. Kejahatan Kerah Biru (Blue Collar Crime )
    Kejahatan ini merupakan jenis kejahatan atau tindak kriminal yang dilakukan secara konvensional seperti misalnya perampokkan, pencurian, pembunuhan dan lain-lain.
  2. Kejahatan Kerah Putih (White Collar Crime)
    Kejahatan jenis ini terbagi dalam empat kelompok kejahatan, yakni kejahatan korporasi, kejahatan birokrat, malpraktek, dan kejahatan individu.
Jenis Jenis CyberCrime
berdasarkan aktifitasnya cybercrime dapat di golongkan menjadi beberapa jenis :
  1. Unauthorized Access
    Merupakan kejahatan yang terjadi ketika seseorang memasuki atau menyusup ke dalam suatu sistem jaringan komputer secara tidak sah, tanpa izin, atau tanpa sepengetahuan dari pemilik sistem jaringan komputer yang dimasukinya. Probing dan port merupakan contoh kejahatan ini.
  2. Illegal Contents
    Merupakan kejahatn yang dilakukan dengan memasukkan data atau informasi ke internet tentang suatu hal yang tidak benar, tidak etis, dan dapat dianggap melanggar hukum atau menggangu ketertiban umum, contohnya adalah penyebaran pornografi.
  3. Penyebaran Virus Secara Sengaja
    Penyebaran virus pada umumnya dilakukan dengan menggunakan email. Sering kali orang yang sistem emailnya terkena virus tidak menyadari hal ini. Virus ini kemudian dikirimkan ke tempat lain melalui emailnya.
  4. Data Forgery
    Kejahatan jenis ini dilakukan dengan tujuan memalsukan data pada dokumen-dokumen penting yang ada di internet. Dokumen-dokumen ini biasanya dimiliki oleh institusi atau lembaga yang memiliki situs berbasis web database.
  5. Cyber Espionage, Sabotase, dan Extortion
    Cyber Espionage merupakan kejahatan yang memanfaatkan jaringan internet untuk melakukan kegiatan mata-mata terhadap pihak lain, dengan memasuki sistem jaringan komputer pihak sasaran. Sabotage and Extortion merupakan jenis kejahatan yang dilakukan dengan membuat gangguan, perusakan atau penghancuran terhadap suatu data, program komputer atau sistem jaringan komputer yang terhubung dengan internet.
  6. Cyberstalking
    Kejahatan jenis ini dilakukan untuk mengganggu atau melecehkan seseorang dengan memanfaatkan komputer, misalnya menggunakan e-mail dan dilakukan berulang-ulang. Kejahatan tersebut menyerupai teror yang ditujukan kepada seseorang dengan memanfaatkan media internet. Hal itu bisa terjadi karena kemudahan dalam membuat email dengan alamat tertentu tanpa harus menyertakan identitas diri yang sebenarnya.
  7. Carding
    Carding merupakan kejahatan yang dilakukan untuk mencuri nomor kartu kredit milik orang lain dan digunakan dalam transaksi perdagangan di internet.
  8. Hacking dan Cracker
    Istilah hacker biasanya mengacu pada seseorang yang punya minat besar untuk mempelajari sistem komputer secara detail dan bagaimana meningkatkan kapabilitasnya. Adapun mereka yang sering melakukan aksi-aksi perusakan di internet lazimnya disebut cracker. Boleh dibilang cracker ini sebenarnya adalah hacker yang yang memanfaatkan kemampuannya untuk hal-hal yang negatif. Aktivitas cracking di internet memiliki lingkup yang sangat luas, mulai dari pembajakan account milik orang lain, pembajakan situs web, probing, menyebarkan virus, hingga pelumpuhan target sasaran. Tindakan yang terakhir disebut sebagai DoS (Denial Of Service). Dos attack merupakan serangan yang bertujuan melumpuhkan target (hang, crash) sehingga tidak dapat memberikan layanan.
  9. Cybersquatting and Typosquatting
    Cybersquatting merupakan kejahatan yang dilakukan dengan mendaftarkan domain nama perusahaan orang lain dan kemudian berusaha menjualnya kepada perusahaan tersebut dengan harga yang lebih mahal. Adapun typosquatting adalah kejahatan dengan membuat domain plesetan yaitu domain yang mirip dengan nama domain orang lain. Nama tersebut merupakan nama domain saingan perusahaan.
  10. Hijacking
    Hijacking merupakan kejahatan melakukan pembajakan hasil karya orang lain. Yang paling sering terjadi adalah Software Piracy (pembajakan perangkat lunak).
  11. Cyber Terorism
    Suatu tindakan cybercrime termasuk cyber terorism jika mengancam pemerintah atau warganegara, termasuk cracking ke situs pemerintah atau militer.
Berdasarkan Motif Kegiatan

Berdasarkan motif kegiatan yang dilakukannya, cybercrime dapat digolongkan menjadi dua jenis sebagai berikut :
  1. Cybercrime sebagai tindakan murni kriminal
    Kejahatan yang murni merupakan tindak kriminal merupakan kejahatan yang dilakukan karena motif kriminalitas. Kejahatan jenis ini biasanya menggunakan internet hanya sebagai sarana kejahatan. Contoh kejahatan semacam ini adalah Carding, yaitu pencurian nomor kartu kredit milik orang lain untuk digunakan dalam transaksi perdagangan di internet. Juga pemanfaatan media internet (webserver, mailing list) untuk menyebarkan material bajakan. Pengirim e-mail anonim yang berisi promosi (spamming) juga dapat dimasukkan dalam contoh kejahatan yang menggunakan internet sebagai sarana. Di beberapa negara maju, pelaku spamming dapat dituntut dengan tuduhan pelanggaran privasi.
  2. Cybercrime sebagai kejahatan ”abu-abu”
    Pada jenis kejahatan di internet yang masuk dalam wilayah ”abu-abu”, cukup sulit menentukan apakah itu merupakan tindak kriminal atau bukan mengingat motif kegiatannya terkadang bukan untuk kejahatan. Salah satu contohnya adalah probing atau portscanning. Ini adalah sebutan untuk semacam tindakan pengintaian terhadap sistem milik orang lain dengan mengumpulkan informasi sebanyak-banyaknya dari sistem yang diintai, termasuk sistem operasi yang digunakan, port-port yang ada, baik yang terbuka maupun tertutup, dan sebagainya. 
Berdasarkan Sasaran Kejahatan

Sedangkan berdasarkan sasaran kejahatan, cybercrime dapat dikelompokkan menjadi beberapa kategori seperti berikut ini :
  1. Cybercrime yang menyerang individu (Against Person)
    Jenis kejahatan ini, sasaran serangannya ditujukan kepada perorangan atau individu yang memiliki sifat atau kriteria tertentu sesuai tujuan penyerangan tersebut.
  2. Cybercrime menyerang hak milik (Againts Property)
    Cybercrime yang dilakukan untuk menggangu atau menyerang hak milik orang lain. Beberapa contoh kejahatan jenis ini misalnya pengaksesan komputer secara tidak sah melalui dunia cyber, pemilikan informasi elektronik secara tidak sah/pencurian informasi, carding, cybersquating, hijacking, data forgery dan segala kegiatan yang bersifat merugikan hak milik orang lain.
  3. Cybercrime menyerang pemerintah (Againts Government)
    Cybercrime Againts Government dilakukan dengan tujuan khusus penyerangan terhadap pemerintah. Kegiatan tersebut misalnya cyber terorism sebagai tindakan yang mengancam pemerintah termasuk juga cracking ke situs resmi pemerintah atau situs militer.

sumber :
- http://www.kamusq.com/2016/02/modus-adalah-pengertian-dan-definisi.html
- https://balianzahab.wordpress.com/cybercrime/modus-modus-kejahatan-dalam-teknologi-informasi/
- http://irmarr.staff.gunadarma.ac.id/Downloads/files/11611/Modus+Kejahatan+dalam+TI.doc.

Kamis, 09 Maret 2017

Etika dan Profesionalisme Teknologi Sistem Informasi (TSI)

kali ini akan membahas apa itu etika , profesionalisme dalam teknologi sistem infomasi sehingga di buat judul etika dan profesionalisme teknologi sistem informasi (TSI).

Etika menurut wikipedia merupakan dari bahasa yunani kuno yaitu "ethikos"  yang artinya adalah "timbul dari kebiasaan" sehingga di simpulkan adalah sesuatu dimana dan bagaimana cabang utama filsafat mempelajari nilai atau kualitas yang menjadi studi mengenai standar dan penelitian moral. etika mencangkup analisis dan penerapan konsep seperti benar, salah, baik, buruk, dan tanggung jawab.

Etika menurut KBBI (Kamus Besar Bahasa Indonesia) adalah illmu tantang apa yang baik dan apa yang buruk dan tentang hak dan kewajiban moral (akhlak)

Jadi dapat disimpulkan bahwa Etika secara garis besar adalah mengenai tingkah laku atau kebiasaan manusia dalam hal baik dan buruk, benar dan salah, hak dan kewajiban dalam bermoral (akhlak).

Profesionalisme menurut wikipedia adalah "profésionalisme" yang artinya adalah sifat sifat (kemampuan, cara pelaksanaan sesuatu dan lain - lain ) sebagaimana yang sewajarnya terdapat pada atau dilakukan oleh seseorang profesional. profesionalisme berasal dari profesion yang bermakna berhubungan dengan profesion dan memerlukan kepandaian khusus untuk menjalankannya.

Profesionalisme menurut KBBI (Kamus Besar Bahasa Indonesia) alah mutu, kualita, dan tindak tanduk yang merupakan ciri suatu profesi atau orang yang profesional.

Jadi dapat disimpulkan bahwa profesionalisme adalah suatu sifat yang dimiliki dari kemampuan, mutu, kualitas yang dimiliki oleh orang yang profesional.

Setiap orang dinyatakan dirinya seorang Profesional Sistem Informasi harus memiliki kepedulian dan kompetisi di tiga aspek utama komperensi profesional sistem Infomasi yaitu :
  1. Teknologi Infomasi
    dapat barupa software , hardware, jaringan komputer, teknologi intenet, basis data, atau teknologi informasi lainnya 
  2. Organisasi
    mencangkup proses, struktur, budaya, mekanisme relasional antar fungsi organisasi, dan hal hal tekait manajeman organisasi lainnya
  3. Orang
    mencangkup kemampuan komunikasi kerja sama atau koordinasi kepemimpinan dan mepahaman terhadap pimpinan, kolega, staf, pelanggan, pengguna, supplier, dan stakeholders sistem informasi terkait. 
PROFESIONALISME
Biasanya dipahami sebagai suatu kualitas yang wajib dipunyai oleh setiap eksekutif yang baik. Ciri‐ciri profesionalisme :
  1. Punya ketrampilan yang tinggi dalam suatu bidang serta kemahiran dalam menggunakan peralatan tertentu yang
  2. diperlukan dalam pelaksanaan tugas yang bersangkutan dengan bidang tadi
  3. Punya ilmu dan pengalaman serta kecerdasan dalam menganalisis suatu masalah dan peka di dalam membaca situasi cepat dan tepat serta cermat dalam mengambil keputusan terbaik atas dasar kepekaan
  4. Punya sikap berorientasi ke depan sehingga punya kemampuan mengantisipasi perkembangan lingkungan yang terbentang di hadapannya
  5. Punya sikap mandiri berdasarkan keyakinan akan kemampuan pribadi serta terbuka menyimak dan menghargai pendapat orang lain, namun cermat dalam memilih yang terbaik bagi diri dan perkembangan pribadinya 
CIRI KHAS PROFESI
Menurut Artikel dalam International Encyclopedia of education, ada 10 ciri khas suatu profesi, yaitu :
  1. Suatu bidang pekerjaan yang terorganisir dari jenis intelektual yang terus berkembang dan diperluas
  2. Suatu teknik intelektual
  3. Penerapan praktis dari teknik intelektual pada urusan praktis
  4. Suatu periode panjang untuk pelatihan dan sertifikasi
  5. Beberapa standar dan pernyataan tentang etika yang dapat diselenggarakan
  6. Kemampuan untuk kepemimpinan pada profesi sendiri
  7. Asosiasi dari anggota profesi yang menjadi suatu kelompok yang erat dengan kualitas komunikasi yang tinggi antar anggotanya
  8. Pengakuan sebagai profesi
  9. Perhatian yang profesional terhadap penggunaan yang bertanggung jawab dari pekerjaan profesi
  10. Hubungan yang erat dengan profesi lain 
TUJUAN KODE ETIKA PROFESI
Prinsip‐prinsip umum yang dirumuskan dalam suatu profesi akan berbeda satu dengan yang lainnya. Hal ini disebabkan perbedaan adat, kebiasaan, kebudayaan, dan peranan tenaga ahli profesi yang didefinisikan dalam suatu negar tidak sama.

Adapun yang menjadi tujuan pokok dari rumusan etika yang dituangkan dalam kode etik (Code of conduct) profesi adalah:
  1. Standar‐standar etika menjelaskan dan menetapkan tanggung jawab terhadap klien, institusi, dan masyarakat pada umumnya
  2. Standar‐standar etika membantu tenaga ahli profesi dalam menentukan apa yang harus mereka perbuat kalau mereka menghadapi dilema‐dilema etika dalam pekerjaan
  3. Standar‐standar etika membiarkan profesi menjaga reputasi atau nama dan fungsi‐fungsi profesi dalam masyarakat melawan kelakuan‐kelakuan yang jahat dari anggota‐anggota tertentu
  4. Standar‐standar etika mencerminkan / membayangkan pengharapan moral‐moral dari komunitas, dengan demikian standar‐standar etika menjamin bahwa paraanggota profesi akan menaati kitab UU etika (kode etik) profesi dalam pelayanannya
  5. Standar‐standar etika merupakan dasar untuk menjaga kelakuan dan integritas atau kejujuran dari tenaga ahli profesi
  6. Perlu diketahui bahwa kode etik profesi adalah tidak sama dengan hukum (atau undang‐undang). Seorang ahli profesi yang melanggar kode etik profesi akan menerima sangsi atau denda dari induk organisasi profesinya 
ETIKA DAN PROFESIONALISME TEKNOLOGI SISTEM INFORMASI DIBUTUHKAN KARENA :

Etika membantu manusia untuk melihat secara kritis moralitas yang dihayati masyarakat, etika juga membantu merumuskan pedoman etis yang lebih kuat dan norma-norma baru yang dibutuhkan karena adanya perubahan yang dinamis dalam tata kehidupan masyarakat.

Etika membantu untuk mengambil keputusan tentang tindakan apa yang perlu dilakukan dan yang perlu dipahami bersama bahwa etika ini dapat diterapkan dalam segala aspek atau sisi kehidupan, dengan demikian etika ini dapat dibagi menjadi beberapa bagian sesuai dengan aspek atau sisi kehidupan manusianya.

PENERAPAN ETIKA DAN PROFESIONALISME TEKNOLOGI SISTEM INFORMASI :

Etika dan profesionalisme Teknologi Sistem Informasi dapat diterapkan ketika seseorang berhadapan dan menggunakan teknologi sistem informasi. Etika dan profesionalisme sebaiknya sudah menjadi sikap dasar para pengguna Teknologi Sistem informasi setiap saat. Dengan demikian pertanggung-jawaban secara etika dan profesional menjadi nyata.

PENERAPKAN ETIKA DAN PROFESIONALISME TEKNOLOGI SISTEM INFORMASI :

Harus dilakukan oleh semua pihak yang terlibat dalam Teknologi Sistem Informasi seperti yang telah disebutkan sebelumnya, setiap orang yang hendak menggunakan teknologi sistem informasi tertentu harus mempertimbangkan untuk menggunakan etika dan profesionalisme Teknologi Sistem Informasi, sehingga pengguna etika dan profesionalisme Teknologi Sistem Informasi ini tentunya adalah semua elemen di dalam suatu lingkungan kerja yang akan dan telah menggunakan Teknologi Sistem Informasi untuk menghindari adanya isu-isu etika dalam pemanfaatan TI.

Sebagai seorang yang profesional, kita mempunyai tanggung jawab moral untuk mempromosikan etika penggunaan teknologi informasi di setiap kesempatan dantempat khususnya tempat kita bekerja. Hal itu termasuk melaksanakan peran kita dengan baik sebagai suatu sumber daya manusia yang penting di dalam sistem bisnis dalam organisasi.

sumber :
https://id.wikipedia.org/wiki/Etika
http://kbbi.web.id/etika
https://ms.wikipedia.org/wiki/Profesionalisme
http://kbbi.web.id/profesionalisme
https://mildsend.wordpress.com/2013/03/16/etika-dan-profesionalisme-teknologi-sistem-informasi/

Jumat, 03 Juni 2016

Gerhana Matahari Total

Paragraf Persuasif : Gerhana Matahari Total

Ketika Indonesia akan mengalami fenomena alam yaitu Gerhana Matahari total Masyarakat berbondong bondong datang utnuk melihatnya tak hanya dari penduduk sekitar namun ada yang jauh jauh pergi untuk melihat Matahari seperti halnya di ibu kota banyak yang datang ke Bosca Bandung untuk melihat Gerhana Matahari walau yang bisa di lihat hanya Gergana Matahari total namun Masyarakat banyak yang sengaja datang ke Bosca atau ketempat tempat Dataran tinggi atau pantai untuk melihat dengan hamparan yang luas. 


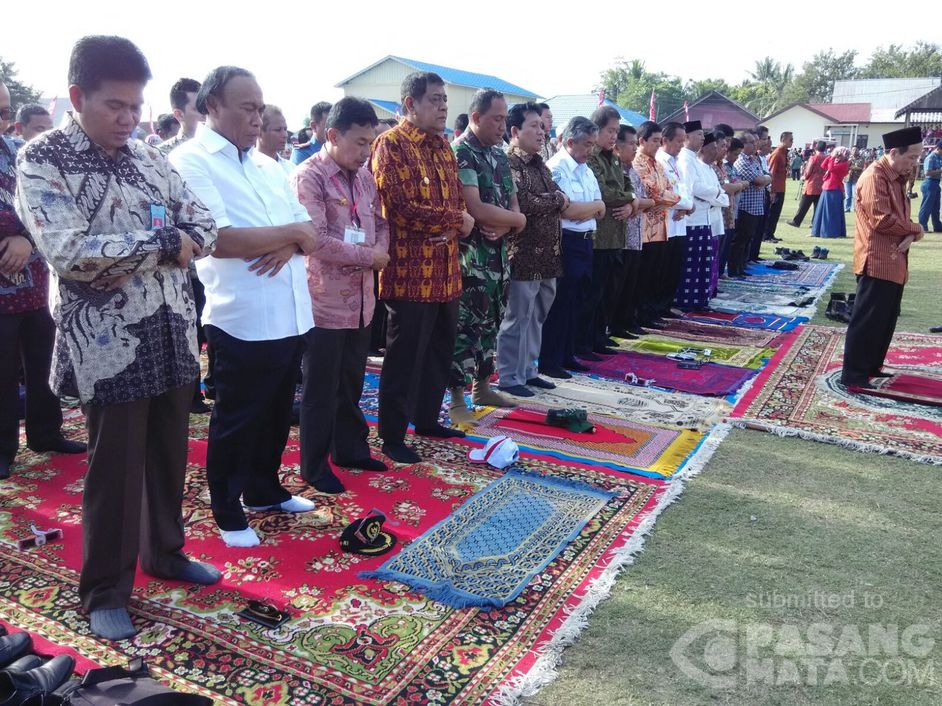
Namun juga banyak Masyarakat yang melaksanakan sunah Allah untuk menunaikan ibadah Sholat Gerhana. Hampir di deluruh bagian indonesia dan di masjid masjid besar atau pun tidak memperingati dan mengadakan Sholat Gerhana karena Gerhana Matahari adalah fenomena yang datannya karena Allah. dan banyak sekali yang lebih mementingkan pergi ke masjid untuk melaksanakan Ibadah untuk Sholat Gerhana kare hanya terjadi beberapa tahun sekali dan meyakinkan atas kekuasaan Allah dan melakukan yang seharusnya sebagai umat muslim. 


tak hanya di bagian wilayah indonesia yang mengalami Gerhana Matahari Total saja yang melaksanakan Sunah Rassul untuk melakukan Sholat Gerhana namaun wilayah yang hanya mendapatkan Gerhana Matahari sebagian pun juga ikut berbondong bondong melakukan Ibadah Sholat Gerhana. Karena Ibadah yang hanya bisa di lakukan beberapa tahun sekali sayang jika tidak di ikuti dan dilakukan dengan kegiatan yang lebih mempioritaskan Kewajiban sebahgai Umant Muslim. 

Dan banyak juga yang melakukan Sholat tidak di dalam Masjid melainkan di lapangan terbuka agar bisa melihat betapa menakjubkannya kekuasaan Allah dan fenomena alam yang terjadi. Dan kita bisa melakukan Sholat Gerhana dan mendapatkan pahala dari Allah dan kita juga bisa Menikmati fenomena Alam yang jarang terjadi. 

Gerhana Matahari Total

Paragraf Deskriptif : Gerhana Matahari Total

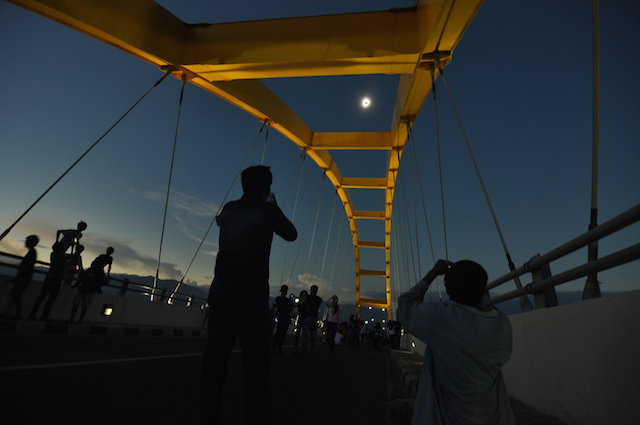
Gerhana Matahari pada tahun 2016 kemarin tepatnya pada tangga 9 Maret 2016 terjadi di wilayah indonesia khususnya wilayah yang mengalami Gerhana Matahari Total adalah wilayah Palu , Ternate , Palembang sedangkan Ibu kota jakarta hanya bisa menyaksikan Gerhana Matahari Sebagian.


Fenomena Gernahana matahari adalah proses bertemunnya Matahari, Bulan dan Bumi dalam satu koordinat garis lurus yang sama. Dimana sinar Matahari yang memantul kebumi seperti terhalang oleh Bulan karena posisi Matahari, Bulan dan Bumi berda di satu garis lurus. Ketika sebelum proses terjadinnya Gerhana Matahari total bulan seperti beranjak sedikit demi sedikit menutupi matahari sehingga seperti terjadi pada fase fase bulan namun ini terjadi untuk Gerhana Matahari pertama akan seperti bulan bungkuk lalu menjadi seperti bulan setengah lalu bergerak kembali semenjadi bulan sempurna namun ketika posisi seperti bulan sempurna ini lah yang dinamankan untuk Gerhana Matahari Total lalu bulan perlahan meninggalkan Matahari dan menjadi seperti bulan setengah kembali lalu menjadi bulan bungkuk dan lalu menjadi seperti bulan sabit dan bulan pun meniggalkan matahari maka proses Gerhana pun Berakhir dengan peristiwa bulan meninggalkan Matahari.

Ketika proses Gerhana Matahari Total keadaan di bumi yang mengalami Gerhana Matahari Total sejenak menjadi gelap karena sinar Matahari yang seharusnya memantul ke bumi terhalang oleh sang bulan sehingga untuk beberapa menit saja bumi menjadi gelap untuk daerah yang mengalami Gerhana Matahari. setelah bulan bergerak meninggalkan matahari bumi menjadi teang kembali. Dan untuk wilayah yang hanya bisa merasakan Gerhana Matahari sebagian tidak merasakan ketika Bulan benar benar menutup seluruh Matahari dan Bumi Menjadi gelap Khususnya ibu kota Jakarta yang mengalami Gerhana Matahari Sebagian tidak Mengalami gelapnya bumi walau hanya beberapa menit saja karena wilayah ibu kota hanya terjadi proses Gerhana Matahari Sebagian saja.


Jumat, 01 Januari 2016

Abstrak dan Daftar Pustaka

ABSTRAK

Pengertian Abstrak adalah gambaran menyeluruh mengenai kegiatan penelitian yang dibuat secara ringkas. Secara umum abstrak terdiri dari 150 hingga 200 kata. Tentu saja batasan ini tidak bersifat mutlak.
Fungsi Abstrak yaitu memberikan gambaran kepada pembaca mengenai isi laporan yang akan dibacanya. Penulisan abstrak ini menjadi penting karena isi abstrak akan mempengaruhi pembaca untuk memutuskan apakah ia akan membaca laporan tersebut atau tidak.

Format penulisan Abstark :


contoh abstraknya sebagai berikut . dan diasannya dalam penuisan PI abstrak di tulis dengan 2 versi yaitu versi menggunakan bahasa indonesia dan versi inggrisnnya bisa dilihat seperti gambar di bawah ini :


DAFTAR PUSTAKA 

Daftar Pustaka adalah tulisan yang tersusun di akhir sebuah karya ilmiah yang berisi nama penulis, judul tulisan, penerbit, identitas penerbit dan tahun terbit sebagai sumber atau rujukan seorang penulis. Daftar Pustaka ada pada semua jenis karya tulis ilmiah seperti buku, skripsi, makalah, artikel dan sebagainya.

Tujuan dan Manfaat
Penulisan Daftar Pustaka memiliki tujuan dan manfaat yang sangat banyak diantaranya
  • Ciri khas Karya Tulis Ilmiah.
  • Rujukan, Kajian atau Sumber Ilmu Pengetahuan terkait.
  • Memberikan Kepuasan Batin untuk Penulis, Penerbit dan Sebagainya.
  • Mengetahui kota atau tempat terbit.
  • Membangun Kepercayaan Pembaca.
  • Membantu Pembaca mencari bahan bacaan atau ilmu pengetahun terkait isi karya tulis.

Penulisan Daftar Pustaka
  • Ditulis berdasarkan urutan penunjukan referensi pada bagian pokok tulisan ilmiah.
  • Ditulis menurut kutipan-kutipan 
  • Menggunakan nomor urut, jika tidak dituliskan secara alfabetik
  • Nama pengarang asing ditulis dengan format : nama keluarga, nama depan.
    Nama pengarang Indonesia ditulis normal, yaitu : nama depan + nama keluarga
  • Gelar tidak perlu disebutkan.
  • Setiap pustaka diketik dengan jarak satu spasi (rata kiri), tapi antara satu pustaka dengan pustaka lainnya diberi jarak dua spasi.
  • Bila terdapat lebih dari tiga pengarang, cukup ditulis pengarang pertama saja dengan tambahan ‘et al’.
  • Penulisan daftar pustaka tergantung jenis informasinya yang secara umum memiliki urutan sebagai berikut :
    Nama Pengarang, Judul karangan (digarisbawah / tebal / miring), Edisi, Nama Penerbit, Kota Penerbit, Tahun Penerbitan.
  • Tahun terbit disarankan minimal tahun 2000

Contoh penulisan Daftar Pustaka dari berbagai sumber referensi yang digunakan :

Buku :
[1].Date, C.J., An Introduction To Database Systems, 6th ed., Addison Willey Publishing Wesley Company, Inc., Reading Massachusetts, 2000.

Anonim :
[1].Anonim, Sistem Pemerintahan di Indonesia, cetakan pertama, PT. Gunung Agung, Jakarta 1983.

     Majalah / Jurnal :
[1].Cattell R.G.G. and Skeen.J. “Object Operation Benchmark”. ACM Trans. Database Systems, 17, 1992, pp. 1 - 31.
(Jika ada, nama dan kota penerbit dapat dicantumkan di antara volume dan halaman, nama jurnal digarisbawah / tebal / miring).

Lebih dari tiga penulis :
[1] Stoica, I, et all., “A Proportional Share Resource Allocation Algorithm for Real-Time, Time-Shared Systems”, In Proceedings Real-Time Systems Symposium, IEEE Comp. Press, Desember, 1996, hlm. 288 - 299.

Artikel :
     [1] N.L. Owsley, “Sonar array processing”, in Array Signal Processing, S. Haykin, Ed.,
          Englewood Cliffs, NJ:Prentice_Hall, 1985, ch. 3,pp.115-193.
Internet :
     [1] Galagher, P.R.Jr., “A guide to understanding audit in trusted system”,
           Atau


contoh DAFTAR PUSTAKA :


sumber :
http://www.pengertianpakar.com/2015/05/pengertian-abstrak-dalam-penelitian.html#_
https://id.wikipedia.org/wiki/Daftar_Pustaka

Perencanaan Penulisan Ilmiah

Tugas softskill saya kali ini adalah bagai mana membuat perancangan Penulisan Ilmiah (PI) yang ada di Universitas Gunadarma . Karena saya kulaih di Gunadarma dan saya menggambil jurusan Sistem Informasi maka saya akan menuliskan rancangan PI ini dengan format seperti yang dibuat oleh jurusan saya .

pertama kita akan membahas susunan apa saja yang dibutuhkan untuk Penulisan Ilimah ini susunannnya adalah sebagai berikut :
  1. COVER
  2. LEMBAR PENGESAHAN  
  3. KATA PENGANTAR 
  4. BAB  (yang terdiri dari 4 BAB)
  5. ABSTRAKSI
  6. DAFTAR ISI atau
    DAFTAR TABEL atau
    DAFTAR GAMBAR atau                          
  7. DAFTAR PUSTAKA
  8. LAMPIRAN atau
    LISTING PROGRAM                               
Pertama kita akan membahas tentang COVER . Didalam cover terdiri dari tulisan :
  • UNIVERSITAS GUNADARMA 
  • Fakultas yang ambil karena Sistem informasi maka bertulisakan (Fakultas Ilmu Komputer dan Teknologi Informasi)
  • LOGO GUNADARMA 
  • JUDUL PI (Penulisan Ilmiah yang diambil)
  • IDENTITAS DIRI (Nama , NPM , Jurusan, Pembimbing)
  • SYARAT PEMBUATAN dengan isi (Ditulis guna melengkapi sebagian syarat untuk mencapai jenjang setara Sarjana Muda)
  • Tulisan ( Universitas Gunadarma (tahun pembuatan PI ) 
Bisa di lihat contohnya seperti gambar dibawah ini. 

lalu yang kedua akan membahas tentang LEMBAR PENGESAHAN . Untuk lembar pengesahan berisikan sebagai berikut :
  • Dituliskan Judul PI
  • Nama
  • NPM
  • NIRM
  • Tanggal Sidang
  • Tanggal Lulus dan 
  • Tanda tangan pembimbing, koordinator PI, serta Ketua Jurusan.
atau bisa lihat formatnya seperti di bawah ini :

berikut contohnnya :


Yang ketiga adalah KATA PENGANTAR  yaitu :
Berisi ucapan terima kasih kepada pihak-pihak yang ikut berperan dalam pelaksanaan penelitian dan penulisan ilmiah (a.l. Rektor, Dekan, Ketua Jurusan, Pembimbing, Perusahaan, dll ).

seperti contoh dibawah ini :


Lalu yang berikutnya adalah tentang BAB. disini terdiri dari 4 BAB yang terdiri dari :

BAB 1 (PENDAHULUAN)
  1. Latar Belakang Masalah
    Latar belakang adalah dasar atau titik tolak untuk memberikan pemahaman kepada pembaca atau pendengar mengenai apa yang ingin kita sampaikan. Latar belakang yang baik harus disusun dengan sejelas mungkin dan bila perlu disertai dengan data atau fakta yang mendukung. Beberapa hal yang terdapat dalam latar belakang adalah:
    # Kondisi ideal mencakup keadaan yang dicita-citakan, atau diharapkan terjadi. Kondisi ideal ini biasa dituangkan dalam bentuk visi dan misi yang ingin diraih
    # Kondisi aktual merupakan kondisi yang terjadi saat ini. Biasa menceritakan perbedaan situasi antara kondisi saat ini dengan kondisi yang dicita-citakan terjadi.
    # Solusi merupakan saran singkat atau penawaran penyelesaian terhadap masalah yang dialami sebelum melangkah lebih lanjut kepokok bahasan. 
  2. Batasan Masalah
    Batasan Masalah adalah usaha untuk menetapkan batasan dari masalah penelitian yang akan diteliti. Batasan masalah ini bertujuan untuk mengidentifikasi faktor mana saja yang termasuk dalam ruang lingkup masalah penelitian dan faktor mana saja yang tidak termasuk dalam ruang lingkup masalah penelitian. 
  3. Tujuan Penulisan
    memberi penjelasan tentang maksud penulisan makalah dan tujuan berisi tentang hal yang diinginkan sesuai dengan konteks permasalahan yang akan dibahas. 
  4. Metode Penelitiaan
    Metode Penelitian adalah tata cara bagaimana suatu penelitian akan dilaksanakan. Metode penelitian ini sering dikacaukan dengan prosedur penelitian atau teknik penelitian megenai tata cara pelaksanaan penelitian, sedangkan prosedur penelitian membicarakan alat-alat yang digunakan dalam mengukur atau mengumpulkan data penelitian. 
  5. Sistematika Penulisan
    Merupakan suatu penjabaran secara deskriptif tentang hal-hal yang akan ditulis, yang secara garis besar terdiri dari Bagian Awal, Bagian Isi dan Bagian akhir. Dalam Prosedur Format Penulisan Pembuatan Makalah ini terdapat 3 hal utama yang menjadi unsur pembuatan karya tulis ini, yaitu Bagian Awal, bagian isi dan bagian akhir.

BAB 2 (TINJAUAN PUSTAKA)
merupakan bagian yang sangat penting dari sebuah proposal atau laporan penelitian karena pada bab ini diungkapkan pemikiran atau teori-teori yang melandasi dilakukannya penelitian.

BAB 3 (ANALISA dan PEMBAHASAN)
Membahas tentang keterkaitan antar faktor-faktor dari data yang diperoleh dari masalah yang diajukan kemudian menyelesaikan masalah tersebut dengan metode yang diajukan dan menganalisa proses dan hasil penyelesaian masalah.

BAB 4 (PENUTUP)
  1. Kenimpulan
    Berisi jawaban dari masalah yang diajukan penulis, yang diperoleh dari penelitian.
  2. Saran
    Ditujukan kepada pihak-pihak terkait, sehubungan dengan hasil penelitian.

Lalu susunan berikutnya adalah ABSRAKSI yang isinnya adalah berupa ringkasan dari penulisan. Maksimal 1 halaman. dengan format penulisannya seperti berikut :


contohnya seperti berikut :


DAFTAR ISI  adalah lembar halaman yang menjadi petunjuk pokok isi buku atau laboran beserta nomor halamannya untuk mempermudah pencarian judul pokok yang ingin di baca.
di dalam penulisan ilmiah (PI) daftar isi juga terdapat beberapa daftar juga yaitu tabel , gambar, dan lampiran jika di dalam penulisan PI terdapat ketiga nya maka harus dicantumkan . dapat di lihat contohnya seperti gambar di bawah ini :

contoh daftar pustakannya adalah :


DAFTAR PUSTAKA semacam rujukan seorang penulis dalam menyusun karyanya. Daftar pustaka dapat kita temukan di makalah, laporan penelitian, skripsi maupun essay. Daftar pustaka penting perananya dalam sebuah karya tulis. Sebuah karya tulis besar yang tidak memiliki daftar pustaka bisa saja diragukan kebenarannya.atau bisa di kantan sebagi sumber informasi yang kita peroleh dari mana saja maka harus di cantumkan di dalam daftar pustaka : 
berikut adalah contoh penulisan daftar pustaka pada PI :


lalu yang tarakhir adalah LAMPIRAN yaitu penjelasan tambahan, dapat berupa uraian, program, gambar, perhitungan-perhitungan, grafik, atau tabel, yang merupakan penjelasan rinci dari apa yang disajikan di bagian-bagian terkait sebelumnya.


sumber :
https://fharyhadiyan.wordpress.com/2013/01/23/pengertian-daftar-pustaka/
http://kamusbahasaindonesia.org/daftar%20isi/mirip
Penulisan Ilmiah atas nama Ricky
http://lenterakecil.com/pengertian-dan-penulisan-makalah/
http://putuputu.blogspot.co.id/2012/06/pengertian-sistematika.html
http://www.pengertianpakar.com/2015/06/pengertian-metode-penelitian-jenis-dan.html#_